Het bouwen van een HIPAA-compliant dedicated server-omgeving vereist een strikte scheiding van fysieke, technische en administratieve beveiligingsmaatregelen. Door de fysieke laag te beveiligen via een gecertificeerd Amerikaans datacenter, kunnen engineeringteams hun eigen encryptie op OS-niveau, firewalls en auditlogging configureren. Dit biedt volledige hardware-isolatie, minimaliseert egress-kosten (uitgaand dataverkeer) voor zware medische workloads en houdt je compliant onder een duidelijk model van gedeelde verantwoordelijkheid.
In het afgelopen decennium hebben onze infrastructuurarchitecten diverse telehealth-startups, genomische onderzoekslaboratoria en IT-directeuren in ziekenhuizen geholpen bij de overstap weg van veel te dure, managed HIPAA-hostingomgevingen. We zien een terugkerend probleem in de medische technologiesector: engineeringteams verspillen kapitaal door gevoelige ePHI (Electronic Protected Health Information) te hosten op gedeelde public clouds of via dure managed compliance-hosts. Deze partijen rekenen vaak meer dan $1000 voor een simpele dedicated server.
HIPAA-compliance werkt op basis van een strikt gedeeld verantwoordelijkheidsmodel. Veel niche-hostingproviders presenteren hun aanbod als volledig beheerde HIPAA-compliant servers en bundelen third-party host intrusion detection (HIDS), endpoint monitoring en geautomatiseerde kwetsbaarheidsscans. Vaak rekenen ze voor deze softwarelagen het drievoudige van de standaard hardwareprijs. Voor medische SaaS-aanbieders met bekwame interne sysadmins of DevOps-engineers is deze beheerde laag een onnodige kostenpost. Jouw team weet al hoe ze een Linux-kernel moeten beveiligen en gecentraliseerde auditlogging moeten implementeren. Je hebt alleen de juiste fysieke basis nodig.
De reikwijdte van ePHI-regelgeving
Een veelvoorkomende misvatting onder internationale en specifiek Nederlandse medische tech-startups is dat Amerikaanse regelgeving in de gezondheidszorg alleen van toepassing is als je hoofdkantoor fysiek in de Verenigde Staten is gevestigd. Zelfs als je al voldoet aan de Europese AVG (GDPR), wordt de jurisdictie van HIPAA volledig bepaald door de data zelf.
Of je ontwikkelteam nu in Silicon Valley, Londen, Berlijn of Amsterdam zit; als jouw platform ePHI van Amerikaanse staatsburgers verwerkt, opslaat of verzendt, val je onder de jurisdictie van het Department of Health and Human Services (HHS). Het niet implementeren van de juiste beveiligingsmaatregelen stelt je bedrijf bloot aan zware financiële boetes en blokkeert de verkoop van software aan Amerikaanse zorgverleners. De infrastructuur die deze data huisvest, vereist verifieerbare, gedocumenteerde beveiligingsprotocollen, ongeacht de oorsprong van je bedrijf.
Voldoen aan fysieke veiligheidseisen
Onder 45 CFR § 164.310 verplicht de HIPAA Security Rule strikte fysieke beveiligingsmaatregelen om de toegang tot de faciliteit te beperken tot geautoriseerd personeel. Je kunt simpelweg geen compliance-audit doorstaan als je servers in een ongecertificeerde faciliteit staan. De fysieke locatie moet streng toegankelijk zijn en constant worden bewaakt.
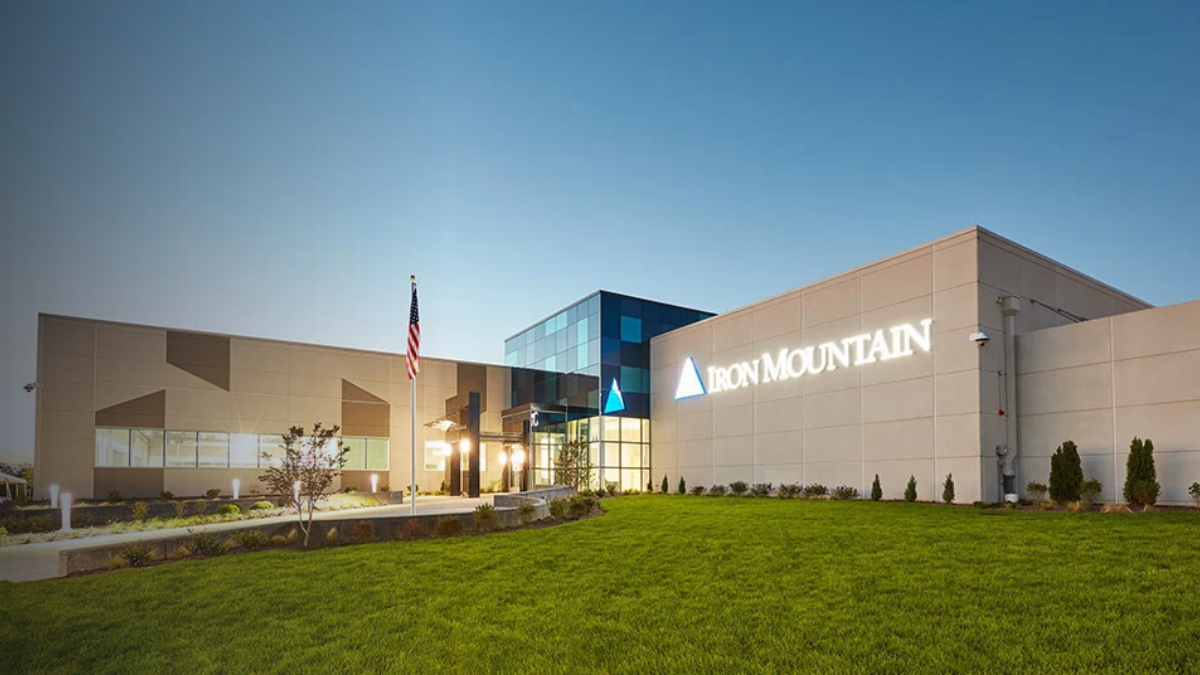
Wij plaatsen onze enterprise-hardware direct in het Iron Mountain-datacenter in Edison, New Jersey. Deze Tier III-faciliteit beschikt over ISO 27001-, SOC 2 Type II- en FISMA High-certificeringen. Het datacenter werkt met biometrische toegangscontroles, mantrap-deuren, 24/7 gewapende bewaking en strikte fysieke audittrails. Door je hardware hier te hosten, voldoe je direct aan de fysieke toegangseisen van je compliance-audit. Wij leveren deze auditrapporten van de faciliteit rechtstreeks aan jouw compliance officers.
De HIPAA business associate agreement
Volgens de Amerikaanse federale wetgeving moeten 'covered entities' een Business Associate Agreement (BAA) afsluiten met leveranciers die ePHI opslaan of verwerken. De toepassing van deze regel hangt echter af van hoe je jouw encryptiegrens ontwerpt.
Als jouw platform alle data end-to-end versleutelt voorafgaand aan de opslag, en je de exclusieve controle over de decryptiesleutels behoudt, classificeert federale HHS-richtlijn de infrastructuurprovider vaak als een louter doorgeefluik of hardwareleverancier. In dit scenario hebben wij geen toegang tot de ePHI, en is een BAA met je infrastructuurprovider niet strikt vereist. Versleutel je echter je transit-data niet, dan wordt je infrastructuurprovider geclassificeerd als een 'business associate' en is deze verplicht de BAA met je te ondertekenen.
Aan de andere kant, als jouw ziekenhuisklanten of het juridische team van je bedrijf strikt een ondertekende overeenkomst eisen voor hun compliance-documentatie, zal ons juridische team het verzoek evalueren. Wij ondertekenen routinematig IaaS BAA's met een beperkte reikwijdte, die onze aansprakelijkheid strikt binden aan fysiek hardware-onderhoud en facilitaire beveiliging.
Geen multi-tenant risico
Public cloud-omgevingen draaien op gedeelde hypervisors. Wanneer je een cloud-VM uitrolt, kan jouw versleutelde patiëntendatabase op exact dezelfde fysieke CPU- en RAM-module staan als een onbekende derde partij. Cross-tenant aanvallen, cache side-channel kwetsbaarheden en hypervisor exploits vormen een onacceptabel risicoprofiel voor zeer gevoelige medische data.
Een HIPAA dedicated server biedt absolute single-tenant isolatie. Met onze HPE- en Supermicro-chassis delen geen externe huurders jouw fysieke bus, CPU-cache of storage controllers. Je bereikt ware hardware-soevereiniteit. Wat betreft bandbreedte krijgen je bare metal servers ook dedicated bandbreedtepoorten. Deze isolatie garandeert voorspelbare rekenkracht voor intensieve diagnostische AI-modellen en elimineert de veiligheidsrisico's die inherent zijn aan schaalvergroting in een multi-tenant public cloud.
Verwerken van medische beeldvorming en genomica
Medische workloads staan bekend om hun data-intensiteit. Genomische sequencing pipelines, PACS (Picture Archiving and Communication System) voor medische beeldvorming, en high-definition telehealth videostreams verplaatsen dagelijks terabytes aan data. Public cloud providers bestraffen dit verkeer zwaar en rekenen grofweg $0.09 per GB voor uitgaand dataverkeer. Wij analyseren regelmatig cloud-facturen van telehealth-startups waarbij de AWS egress-kosten hun daadwerkelijke rekenkosten ver overstijgen.
Onze netwerkinfrastructuur helpt je deze financiële knelpunten te vermijden. Wij beheren een wereldwijde netwerkbackbone van 19+ Tbps. Elke dedicated server is standaard voorzien van 25TB gratis dataverkeer via een 2Gbps uplink. Voor enorme healthcare data lakes bieden wij unmetered poorten die schalen van 1Gbps tot 50Gbps tegen zeer betaalbare bandbreedtekosten. Als jouw applicatielogica in een specifieke cloudomgeving moet blijven, kun je je egress-kosten drastisch verlagen door verkeer via onze Cloud Connect-service rechtstreeks naar onze bare metal storage nodes te sturen.
Transit-encryptie en geïsoleerde netwerken
Regelgeving in de gezondheidszorg vereist een strikte netwerkscheiding tussen publiek toegankelijke webservers en backend patiëntendatabases. Het blootstellen van een ePHI-database-node aan het publieke internet, zelfs voor een moment, is een kritieke compliance-overtreding.
Wij leveren kosteloos geïsoleerde privénetwerken. Onze netwerkengineers configureren routinematig private Layer-2 VLAN's die front-end verwerkingsnodes direct verbinden met back-end storage clusters. Dit houdt intern ziekenhuis API-verkeer en database query's volledig weg van publieke routes. Jouw HIPAA-compliant dedicated server blijft veilig air-gapped van externe bedreigingen, terwijl deze intern op volledige poortsnelheid communiceert.
Bare metal is je HIPAA-fundament
In tegenstelling tot beheerde HIPAA-hostingproviders bieden wij je dedicated servers met absolute root-controle. Wij verkopen geen softwarefirewalls, we patchen je besturingssystemen niet en we beheren je endpoint-beveiliging niet. Onze engineers raken je datalaag nooit aan.
Wat we wel doen, is een superieure, budgetvriendelijke fundering bieden waarop jij je eigen HIPAA-compliant server hostingomgeving kunt bouwen. Door direct te implementeren bij NovoServe LLC—een onafhankelijke, geregistreerde Amerikaanse entiteit—houd je je data strikt binnen de Amerikaanse juridische jurisdictie in een datacenter in Amerikaanse handen. Onze Amerikaanse entiteit is strikt gescheiden van onze Europese operatie – NovoServe B.V. Je krijgt enterprise-grade HPE-hardware, volledige root IPMI-toegang en 50Gbps unmetered bandbreedtecapaciteiten. Je slaat de marges van managed services volledig over en stelt je DevOps-team in staat om custom LUKS-encryptie en auditlogging exact zo te configureren als jouw compliance-framework of de AVG dicteert.
