Een PCI-compliant dedicated server leunt op het gedeelde verantwoordelijkheidsmodel. Jouw bare metal host levert het PCI DSS-gecertificeerde fysieke datacenter (dat voldoet aan Requirement 9), absolute hardware-isolatie en onbeperkte netwerk-uptime. Jij, als de entiteit die creditcardgegevens verwerkt en verzendt, moet de volledige root-controle behouden om de strikte firewalls, OS-hardening en data-encryptie te configureren die nodig zijn om je PCI-audit te doorstaan.
Wanneer is PCI dedicated hosting vereist?
Als jouw bedrijfsplatform creditcardgegevens verwerkt, opslaat of verzendt, moet je voldoen aan de Payment Card Industry Data Security Standard (PCI DSS). Voor FinTech-startups, SaaS-payment gateways en e-commerce platforms met grote volumes komen infrastructuurkeuzes meestal neer op een multi-tenant public cloud of single-tenant bare metal. Na meer dan tien jaar betalingsinfrastructuur te hebben ontworpen voor verschillende bedrijven, is de grootste misvatting die ik tegenkom de overtuiging dat simpelweg het huren van een "PCI-compliant server" ervoor zorgt dat je door je audit komt.
Sommige managed hosting providers rekenen meer dan $1000 per maand voor "managed PCI hosting." In plaats van alleen het fysieke datacenter te beveiligen, configureren deze providers ook een deel van de logische beveiligingslaag die vereist is door PCI DSS. Toch voegt dit enorme operationele kosten toe en blijf jij de entiteit die uiteindelijk verantwoordelijk is voor een eventueel datalek. Bare metal biedt een sterk gecontroleerd, kosteneffectief alternatief. Je moet alleen precies begrijpen waar de taak van de provider eindigt en jouw engineeringswerk begint.
Het gedeelde verantwoordelijkheidsmodel
Het bouwen van een PCI-compliant dedicated server hostingomgeving leunt volledig op het gedeelde verantwoordelijkheidsmodel. Een bare metal provider overhandigt je een schone, uiterst veilige fysieke machine, en jij behoudt de absolute controle over de software stack.
|
Infrastructuurlaag |
Verantwoordelijke partij |
Vereiste kernacties |
|
Fysieke beveiliging |
NovoServe |
Biometrische toegang tot het datacenter, 24/7 camerabewaking, afgesloten serverracks, stroomredundantie, PCI DSS gecertificeerd |
|
Netwerkbeschikbaarheid |
NovoServe |
Core routing, DDoS IP-bescherming, ononderbroken glasvezelverbindingen. |
|
Netwerkperimeter |
Klant |
Implementeren van software firewalls (pfSense/OPNsense), configureren van strikte inkomende/uitgaande regels. |
|
Databeveiliging |
Klant |
Encryptie van databases in rust, afdwingen van TLS 1.2/1.3 voor data in transit. |
|
OS & toegangscontrole |
Klant |
Hardening van het OS, uitschakelen van standaard root-accounts, afdwingen van MFA, centraliseren van toegangslogs. |
Fysieke datacenter beveiliging
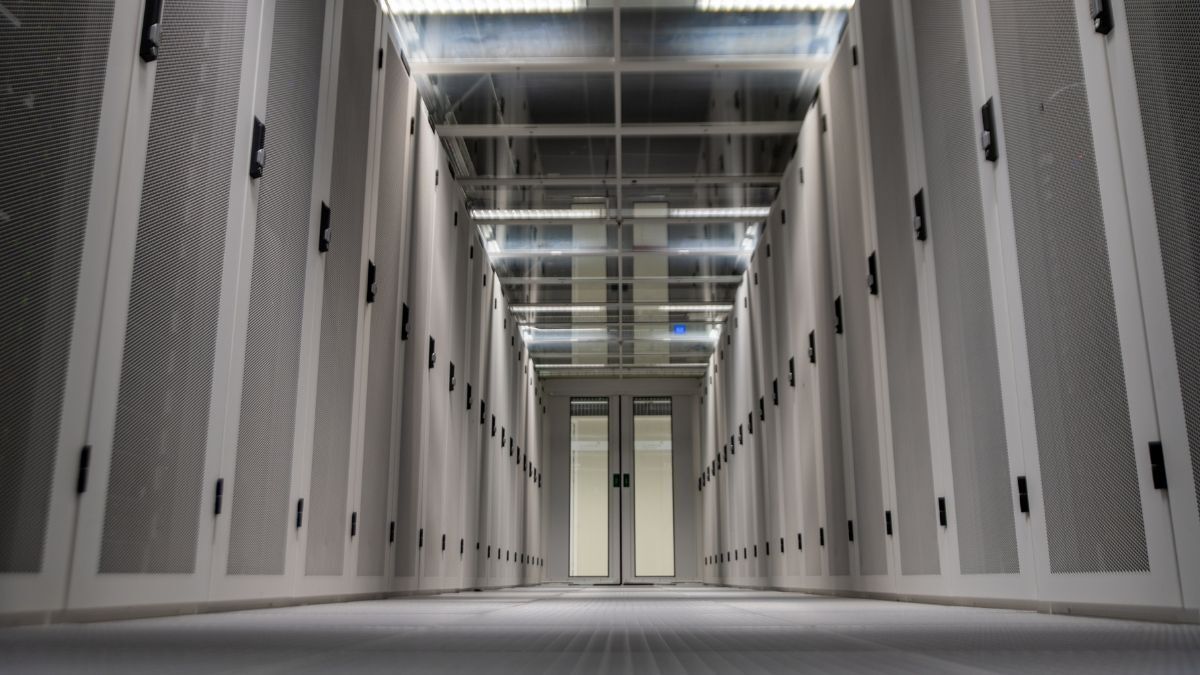
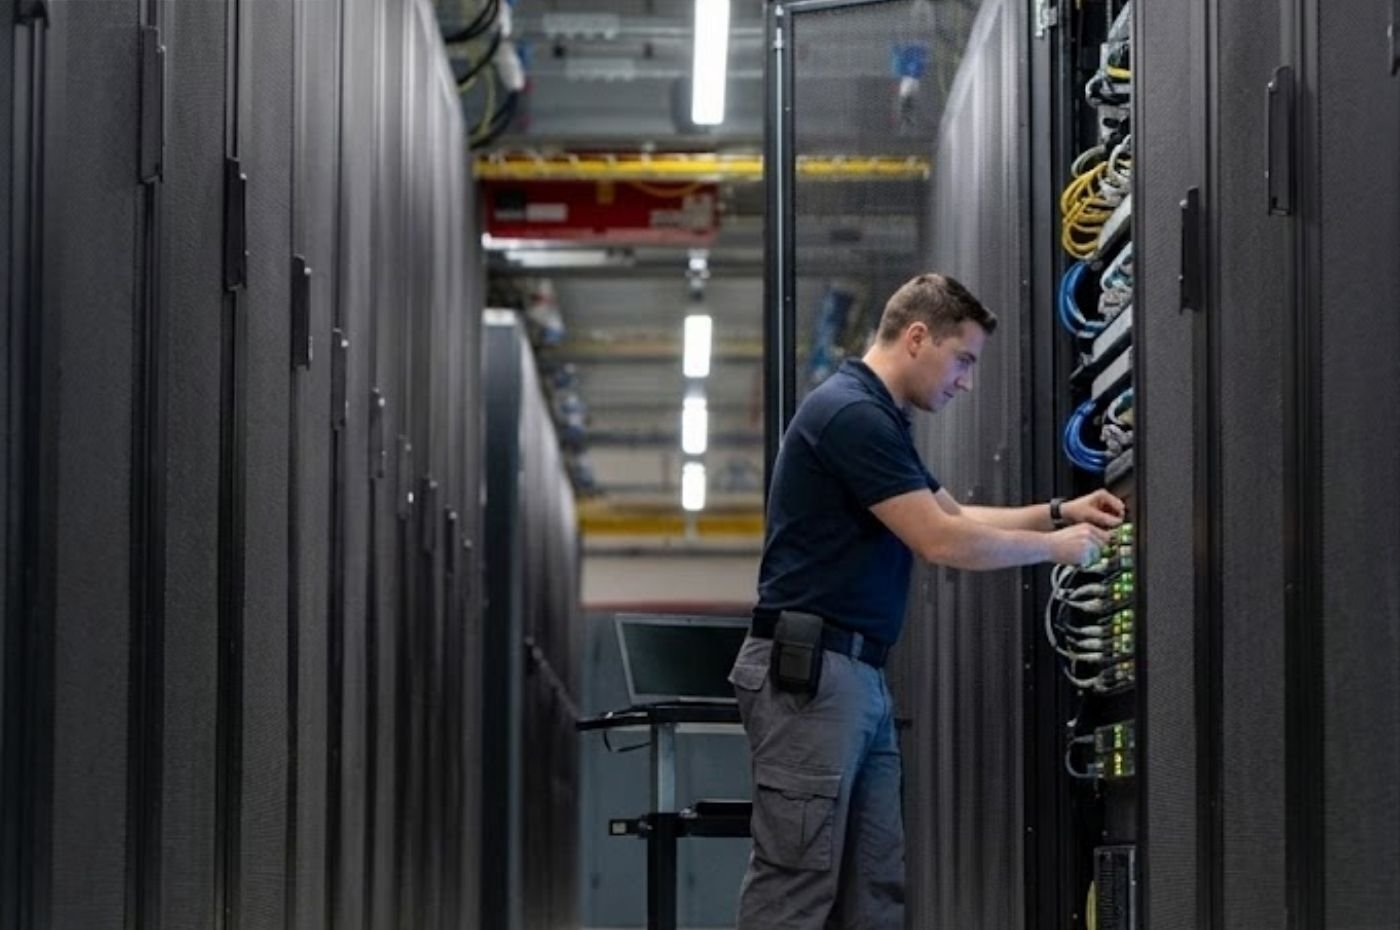
PCI DSS Requirement 9 eist strikte fysieke toegangsbeperkingen tot kaarthoudergegevens. Door in te zetten op onze enterprise infrastructuur, wordt deze enorme compliance-hindernis direct weggenomen. Onze Tier-III datacenters in Nederland (Oude Meer, Schiphol-Rijk, Delft), Denemarken (Kopenhagen) en de Verenigde Staten (New York) beschikken allemaal over officiële PCI DSS en ISO 27001 certificeringen.
Wij maken gebruik van 24/7 bewaking, strenge biometrische toegangscontroles en meerlaagse inbraakdetectiesystemen. We hebben duizenden uren besteed aan het auditen en stresstesten van deze fysieke perimeters, zodat jouw engineeringteam zich geen zorgen hoeft te maken over ongeautoriseerd personeel dat fysieke toegang krijgt tot je serverchassis. Niemand onderschept jouw NVMe-opslagschijven op de datacentervloer.
Bare metal hardware isolatie
Public clouds draaien op multi-tenant hypervisors. Wanneer je financiële data verwerkt op een gedeelde cloud, deelt jouw Cardholder Data Environment (CDE) technisch gezien fysieke CPU-cycli, geheugencaches en storage controllers met onbekende derde partijen. Dit introduceert theoretische hypervisor escape risico's en compliceert de scope van je PCI-audit aanzienlijk.
Een bare metal server biedt 100% hardware-toewijding. Fysieke isolatie fungeert als een definitieve, ondoordringbare grens voor je CDE. Omdat je geen processoren, geheugen of netwerkinterfaces deelt met luidruchtige buren, is het aanzienlijk eenvoudiger om strikte omgevingssegmentatie aan te tonen aan je PCI-auditor.
Netwerkisolatie
Het beschermen van data in transit is een andere kritieke pijler van PCI-compliance. NovoServe beheert een geavanceerd wereldwijd netwerk met een enorme totale capaciteit van meer dan 19 Tbps. Wij leveren ruwe, onbeperkte connectiviteit via dedicated serverpoorten die tot 50 Gbps aankunnen.
Echter monitoren, shapen of filteren wij jouw packet payload niet. Netwerkisolatie moet actief worden bereikt door gebruik te maken van onze high-speed private VLAN's om je publiek toegankelijke webservers te scheiden van je backend database nodes. Deze fysieke en virtuele netwerksegmentatie houdt gevoelige kaarthoudergegevens buiten de directe lijn van openbaar internetverkeer.
Logische beveiligingsstappen
Omdat we unmanaged infrastructuur leveren, ligt de logische beveiligingslaag volledig in de handen van jouw engineers. Je moet het besturingssysteem en de netwerkperimeter dichttimmeren om ware compliance te bereiken. Een gecertificeerde Tier-III faciliteit betekent niets als jouw systeembeheerder een standaard root-wachtwoord actief laat of een bekende kernel-kwetsbaarheid niet patcht.
Implementeer ten eerste een robuuste software firewall. Wij raden ten zeerste aan om pfSense of OPNsense te configureren om strikte filtering van inkomend en uitgaand verkeer af te dwingen. Ten tweede, versleutel alle kaarthoudergegevens in rust door gebruik te maken van encryptie op hardwareniveau op je NVMe-schijven. Je moet ook TLS 1.3 configureren voor alle data die over het netwerk beweegt om te voldoen aan de eisen voor versleuteling in transit.
Breng ten slotte gecentraliseerde logging tot stand. Het pushen van syslogs naar een geïsoleerde, veilige monitoring server (met tools zoals de ELK stack of Graylog) zorgt ervoor dat je voldoet aan de strikte audit trail mandaten van PCI DSS Requirement 10. Onze interne benchmarkdata toont aan dat het bijhouden van zuivere, gecentraliseerde toegangslogs de wrijving met auditors tijdens jaarlijkse beoordelingen met meer dan 40% vermindert.
Een betrouwbare infrastructuurpartner
Het behalen van je audit vereist een ononderbroken vertrouwensketen. Je kunt geen conforme applicatie bouwen bovenop niet-gecertificeerde faciliteiten. Elke gecertificeerde NovoServe faciliteit waarin je implementeert, levert de geverifieerde fysieke beveiligingsbasis die wordt geëist door wereldwijde betalingsverwerkers en grote creditcardnetwerken.